

Architecture WEB & mise en place DevOps
Votre prestataire livre l'application mais ne l'intégre dans votre cloud ? Nos architectes interviennent dans votre infra Azure, AWS, OVH ou Scaleway pour concevoir l'architecture, industrialiser les déploiements et sécuriser les environnements. Vous gardez la main sur votre infra, sans repartir de zéro sur les bonnes pratiques.


Nous intervenons SUR VOTRE INFRASTRUCTURE
Concrètement, nous pouvons intervenir dans plusieurs situations : un projet déjà lancé, une refonte qui doit être hébergée, un outil vibe codé. Nous somme la pour definir un socle dimensionné, des environnements séparés, des sauvegardes, une chaîne de déploiement. Nous cadrons l'architecture cible avec vos équipes, nous la construisons, nous documentons, et vos équipes reprennent la main.
La transmission ne signifie pas que nous disparaissons. Nous pouvons rester en exploitation à vos côtés : supervision, sondes et métriques, revues de capacité et de coûts, traitement des incidents, amélioration continue au fil des versions. La seule chose que nous ne prenons pas sur une infrastructure que nous ne maîtrisons pas de bout en bout, c'est un engagement 24/7 avec astreinte : il suppose nos process, notre outillage et notre chaîne de supervision. C'est précisément l'objet de notre offre Hébergement d'applications et services web, vers laquelle vous orienter si vous cherchez un run complet avec engagements de service.
Pourquoi faire appel à un renfort DevOps ?
Une application qui tourne en local n'est pas une application en production. Entre les deux, il y a une architecture à décider, un déploiement à automatiser et des environnements à sécuriser. C'est là que les projets prennent du retard.
Une architecture cible bien formalisée
Un déploiement industrialisé, pas un transfert de fichiers
Des environnements sécurisés et observables
Une architecture cible bien formalisée
Nous travaillons sur plusieurs technologies comme Proxmox, VMware ou OpenStack. Ainsi que plisieur provider externes comme Azure, AWS, OVHcloud, Scaleway, Infomaniak .
Le livrable n'est pas un joli schéma, c'est un document que vos équipes et vos autres prestataires peuvent lire, commenter et appliquer.
Un déploiement industrialisé, pas un transfert de fichiers
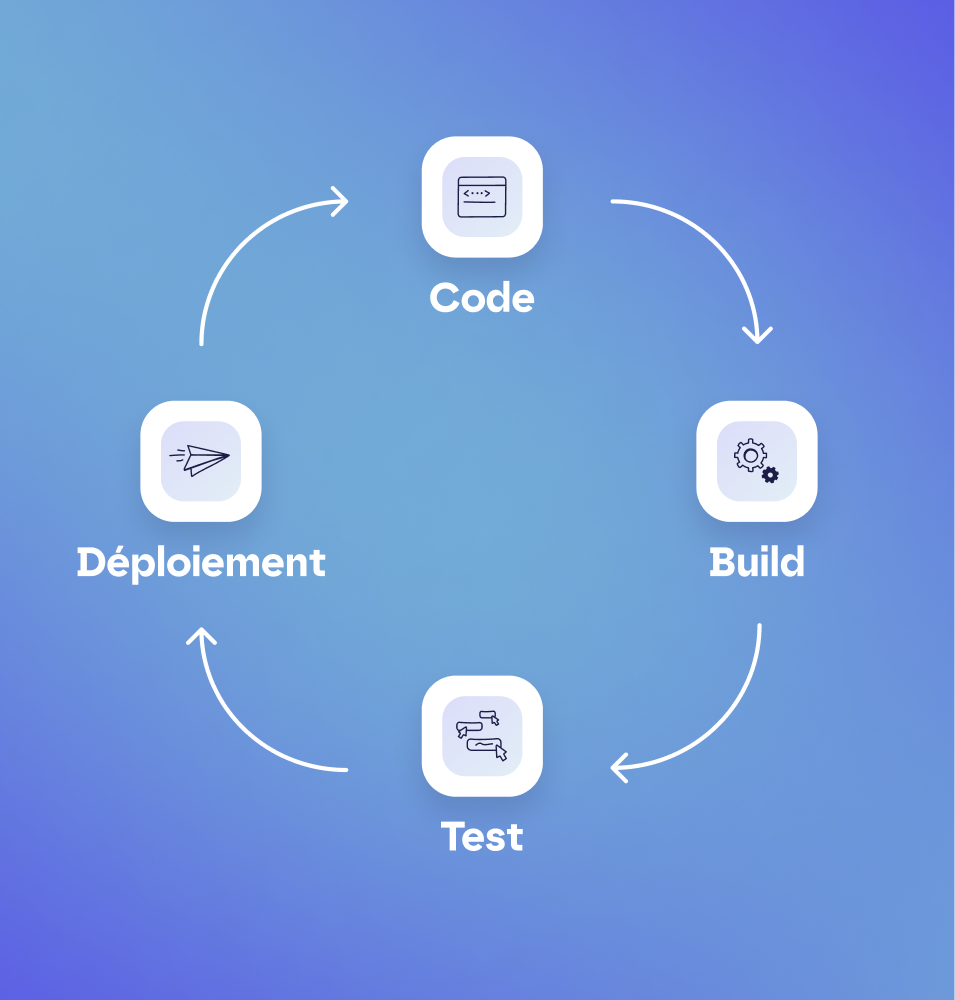
Côté packaging : compilation d'images Docker, registry privé, Compose ou Ansible pour l'orchestration légère, jusqu'à Kubernetes quand la cible le justifie. Chaque pipeline embarque build, tests, contrôle qualité, scan de sécurité, déploiement et rollback.
Résultat : une mise en production devient un acte banal, tracé et réversible.
Des environnements sécurisés et observables
- Secrets et accès : coffre de secrets type Vault, interconnexion avec les registries d'images et les runners de pipeline, SSO et IAM (Entra ID), cloisonnement réseau, reverse proxy, WAF et Fail2ban.
- Observabilité : Prometheus et Grafana pour les métriques, Kibana et Elasticsearch pour les logs, UptimeRobot pour la disponibilité, avec un alerting routé vers Teams, Slack, email ou SMS.
- Vulnérabilités : Snyk et SonarQube intégrés au pipeline, pour détecter avant la mise en production plutôt qu'après.
Comment nous intervenons
Cadrage et conception
Mise en place opérationnelle
Amélioration continue et transfert
Cadrage et conception
En sortie : une architecture cible, une matrice des flux, un arbitrage argumenté sur les choix techniques (services managés ou auto-gérés, coûts de licence, réversibilité), et une trajectoire de mise en place découpée en lots.
Nous disons aussi ce qu'il ne faut pas faire. Par exemple ne pas sur-dimensionner un service managé qui coûterait plus cher sans apporter de valeur ajoutée.
Mise en place opérationnelle
Nous travaillons avec vos développeurs, pas à côté d'eux : c'est ce qui permet d'anticiper les contraintes applicatives (sessions, uploads, tâches planifiées, files d'attente) avant qu'elles ne bloquent une mise en production.
Quelques mises en place récentes : une architecture Azure App Service avec Entra ID et CI/CD Azure DevOps pour TE44 ; un projet cloud Scaleway pour les applications métier de VM Matériaux ; une Azure Gateway avec pipelines CI/CD et monitoring Application Insights pour In'li ; des environnements VPS OVHcloud et Infomaniak pour Maugin et Terres de Fenêtre.
Amélioration continue et transfert
L'infrastructure vit après la mise en production. Nous restons mobilisables sur l'exploitation : suivi des sondes et des métriques, revues de capacité et de coûts cloud, correction d'une configuration qui a dérivé, ajout d'un environnement, montée de version, ajustement d'un pipeline. Chaque itération part de ce que les mesures montrent, pas d'une impression.
A la fin de la mission de mise en place, vos équipes disposent de la documentation, des accès, des procédures de reprise et d'un atelier d'onboarding technique. Nous formons vos équipes quand c'est le besoin réel, par des sessions de transfert de compétences sur les outils déployés.
La seule limite : nous ne prenons pas d'engagement 24/7 avec astreinte sur une infrastructure dont nous ne maîtrisons pas la chaîne de supervision de bout en bout. Cet engagement suppose nos process et notre outillage, c'est l'objet de notre offre Hébergement d'applications et services web.
Ce que nous mettons en place
Le périmètre varie selon la maturité de votre SI et ce que vos équipes exploitent déjà.
Voici les briques que nous déployons le plus souvent.
Pipelines CI/CD multi-environnements
QA, staging, préproduction, production sur GitLab CI, GitHub Actions, Azure DevOps ou Bitbucket Cloud. Build, tests, déploiement, rollback.
Images Docker et registry privé
Compilation d'images reproductibles et versionnées, stockées dans un registry privé interconnecté avec vos pipelines de déploiement.
Orchestration de conteneurs
Déploiement de conteneurs, montée en charge, isolation des environnements. On utilise Docker Compose ou Kubernetes selon le besoin d'orchestration.
Secrets et coffre-fort
Coffre de secrets type Vault, rotation des credentials, interconnexion avec les registries et les runners. Aucune clé en clair dans un dépôt.
Identité et gestion des accès
SSO, Entra ID, IAM, droits par environnement, bastion d'accès, qui peut faire quoi, et sur quel environnement.
Sécurisation des environnements
Cloisonnement réseau, reverse proxy, WAF, Fail2ban, chiffrement. Gestion continue avec scan de vulnérabilités Snyk et SonarQube intégré au pipeline.
Observabilité et alerting
Prometheus et Grafana pour les métriques, Kibana et Elasticsearch pour les logs, alertes routées vers Teams, Slack, email ou SMS.
Sauvegardes et PRA documenté
Stratégie de sauvegarde, plan de reprise testé, procédures d'exploitation. Ce qui permet à vos équipes de reprendre la main.
Hébergement d'applications et services web
Vous préférez confier le run complet, avec des engagements de service écrits ? Nous exploitons aussi sur notre cluster souverain en France.
Ces situations vous parlent ?
Nous arrivons rarement au démarrage d'un projet. Le plus souvent, il est déjà lancé et l'infrastructure devient le point de blocage.
Votre prestataire livre une application PHP Symfony, mais son intégration dans votre tenant Azure vous échappe.
Une ESN livre des microservices, et vous n'avez aucune visibilité sur les logs, les performances ou les erreurs en production.
Vous avez une stack Proxmox en interne, mais Docker et les pipelines CI/CD, c'est une autre histoire.
Votre CMS headless et votre application React arrivent d'une agence externe, et le déploiement comme la sécurité retombent sur vous.
Laissez-nous vous aider 🤝
Pourquoi nos architectes plutôt qu'une infogérance classique
Nous maîtrisons l'applicatif autant que l'infrastructure : nous parlons le même langage que vos développeurs.
On s'adapte : nous intervenons dans votre tenant, avec vos règles de gouvernance.
Nous documentons et nous transférons les informations pour la pérénité du service
Une agence nantaise à taille humaine, avec des architectes AdminSys, DevOps et DevSecOps dans l'équipe.

QUELQUES REALISATIONS


Un projet à cadrer, une infra à monter ?
- 30 minutes d'échange avec un architecte
- Un avis franc sur votre architecture actuelle et ce qui coince
- Un chiffrage de la mise en place, découpé en lots


